Gelişmiş Elektronik İmza (AES) Nedir? Kimlik Doğrulama, Hukuki Geçerlilik ve Teknik Altyapı
Gelişmiş elektronik imza (AES), Avrupa Birliği’nin eIDAS Tüzüğü’nde tanımlanan, imzayı imzacıya bağlayan, imzacıyı tanımlayan ve belgenin sonradan değiştirilmediğini gösterebilen bir elektronik imza seviyesidir. AES bir AB kavramıdır; Türk mevzuatında buna karşılık gelen ayrı bir imza kategorisi yoktur. En kritik nokta şudur: AES belirli bir teknoloji değil, karşılanması gereken dört şarttan oluşan işlevsel bir testtir. Bu yazıda AES’in ne olduğunu, kimliğin nasıl doğrulandığını (KYC), basit (SES) ve nitelikli (QES) seviyelerden farkını, ispat yükünü ve Türk hukukundaki durumunu ele alıyoruz. Terminolojinin temeli için elektronik imza nedir yazımız iyi bir başlangıçtır.
Belgelerinizi dakikalar içinde ek doğrulama adımlarıyla imzaya göndermek için imzala.org üzerinden ücretsiz hesap açabilirsiniz.
AES Bir Teknoloji Değil, İşlevsel Bir Testtir
Avrupa Birliği’nin eIDAS Tüzüğü (910/2014), gelişmiş elektronik imzayı Madde 26’da dört şartla tanımlar:
- İmzacıya benzersiz biçimde bağlı olması
- İmzacıyı tanımlayabilmesi
- İmza oluşturma verisinin, imzacının yüksek güven düzeyinde münhasır kontrolünde kullanılması
- Sonraki değişikliklerin tespit edilebilmesi
Bu dört şart kümülatiftir: biri bile eksikse imza AES sayılmaz. Önemli bir nüans, eIDAS’ın AES için bir sertifika hizmet sağlayıcısından alınmış sertifikayı zorunlu tutmamasıdır. AES teknoloji-nötr bir ölçüttür; açık anahtar altyapısı (PKI) ve sertifikalar, bu şartları kanıtlamanın en yaygın yolu olduğu için kullanılır, tek yol oldukları için değil. Uygulamada ise ispat gücü nedeniyle ticari çözümlerin neredeyse tamamı PKI ve zaman damgası tabanlı bir bütünlük mühürü kullanır.
Dördüncü kriterin (imza verisinin imzacının münhasır kontrolünde olması) sunucu tarafında tutulan anahtarlarla ne ölçüde karşılandığı teknik ve hukuki bir tartışma konusudur. Bu yüzden bir imzanın AES olarak nitelendirilmesi mutlak değildir; somut sürecin gücüne ve uzman değerlendirmesine bağlıdır.
AES Nasıl Sağlanır? Kimlik Doğrulama (KYC) Yöntemleri
AES’i “gelişmiş” yapan şey, imza görselinin kendisi değil, imzacının kimliğinin doğrulanma biçimidir. eIDAS pazarındaki dijital imza sağlayıcıları, Madde 26’daki “imzacıyı tanımlama” ve “münhasır kontrol” şartlarını karşılamak için çeşitli kimlik doğrulama yöntemlerini bir kanıt paketi olarak birleştirir:
- E-posta ve SMS tek kullanımlık kod (OTP): En hafif yöntem. Tek başına genellikle zayıf kabul edilir; çoğu sağlayıcı bunu başka bir kanıtla (örneğin kimlik belgesiyle) birlikte kullanır.
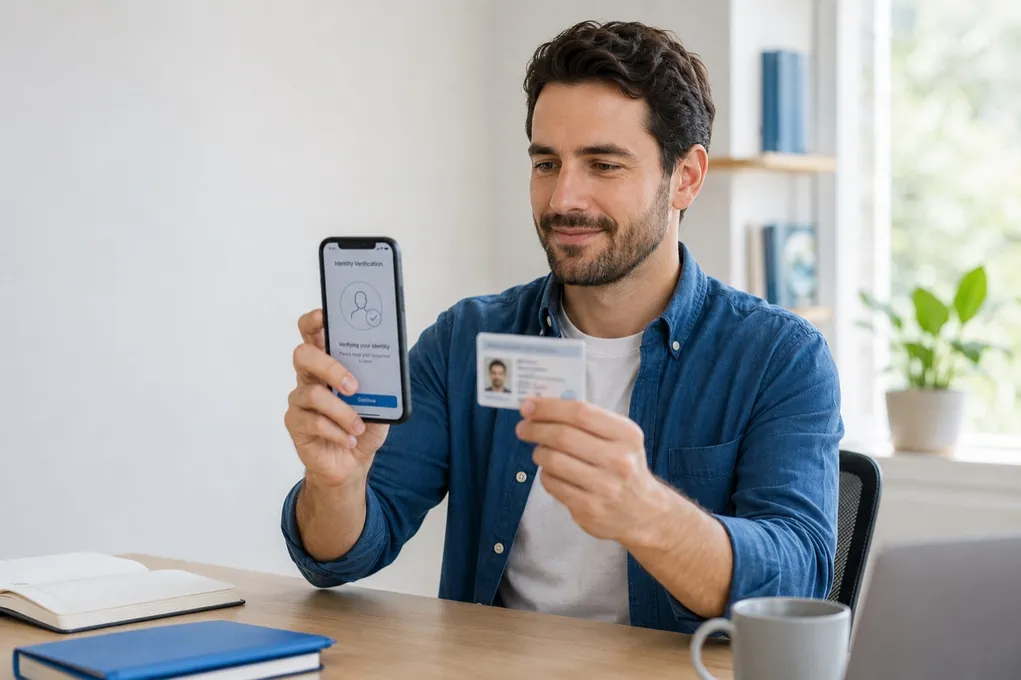
- Kimlik belgesi ve selfie / canlılık kontrolü (uzaktan KYC): İmzacı kimlik kartı, pasaport veya ehliyetini kameraya gösterir, ardından bir selfie veya canlılık testiyle belgedeki kişiyle eşleştirilir. Yüksek güvenceli AES akışlarında en yaygın yöntemdir.
- Video ile kimlik tespiti (video-ident): İmzacının kimliği canlı veya kaydedilmiş bir video görüşmesiyle doğrulanır. Aynı zamanda nitelikli imza (QES) için de kullanılan bir yöntemdir.
- Banka kimliği veya ulusal e-kimlik: Bazı ülkelerde imzacı, banka veya devlet e-kimlik sistemiyle giriş yaparak kimliğini kanıtlar (örneğin İskandinav ülkelerindeki BankID, Hollanda’daki iDIN).
- Bilgi tabanlı doğrulama (KBA): İmzacıya yalnızca kendisinin bilebileceği sorular sorulur. Zayıf bir yöntemdir ve genellikle yalnızca yardımcı bir faktör olarak kullanılır, tek başına AES için yeterli sayılmaz.
- Davranışsal biyometri: İmza çiziminin basınç, hız ve ivme gibi parametreleri kanıt paketine eklenebilir. Bu parametreler özel nitelikli kişisel veridir ve ancak açık rıza ile işlenebilir (aşağıdaki güvenlik bölümüne bakın).
İmzala.org’un yaklaşımı. Kullanıcı imzasını ekranda çizer, belge TÜBİTAK KAMU SM zaman damgasıyla işaretlenir. İmzala.org’da tarayıcıdan atılan bu dijital imza, 5070 sayılı Kanun anlamında elektronik imzadır; güvenli elektronik imza değildir ve AB hukuku bakımından gelişmiş veya nitelikli imza olarak sunulmaz. Telefon OTP ve T.C. kimlik numarası kontrolü gibi ek adımlar imzanın delil değerini güçlendirir, ancak onu gelişmiş ya da güvenli elektronik imzaya dönüştürmez: telefon kodu numaraya erişimi, T.C. kimlik numarası kontrolü ise girilen bilginin eşleştiğini gösterir.
AES Tek Bir Bar Değil, Bir Aralıktır
AES sık yapılan bir yanlış anlamanın konusudur: “AES” etiketi tek bir güvence seviyesini garanti etmez. Yalnızca e-posta ile doğrulanan bir imza da, kimlik belgesi ve canlılık kontrolüyle doğrulanan bir imza da teknik olarak “AES” adını taşıyabilir; ama bir uyuşmazlıkta ispat değerleri çok farklıdır. Bu yüzden AES’i tek bir eşik değil, bir aralık olarak düşünmek doğru olur: kimlik doğrulama ne kadar güçlüyse, imzanın ispat gücü o kadar yüksektir. Pratik sonuç: bir belgeyi imzaya gönderirken beklenen riske uygun doğrulama seviyesini seçmek önemlidir.
SES, AES ve QES: Üç Kademe ve Türk Hukukundaki Karşılığı
Bu üç seviyeli ayrım (SES, AES, QES) esas olarak AB’nin eIDAS düzenlemesinden gelir. Türk hukuku temelde ikili bir ayrım yapar: sıradan elektronik imza (HMK m.199 kapsamında belge) ve güvenli elektronik imza (5070 m.5 ve HMK m.205/2 kapsamında senet). Türk mevzuatında AES’e karşılık gelen ayrı bir imza kategorisi bulunmaz. Aşağıda her seviyeyi Türk hukukundaki durumuyla birlikte veriyoruz.
Basit Elektronik İmza (SES)
E-posta sonuna ad yazma, ekranda parmakla veya fareyle imza çizme gibi temel biçimlerdir. Kimlik ve zaman kanıtı sınırlıdır. Türk hukukunda HMK m.199 kapsamında belge niteliği taşır.
Gelişmiş Elektronik İmza (AES)
SES üzerine kimlik tespiti ve bütünlük koruması eklenmiş, eIDAS m.3/11 ve m.26’da tanımlanan seviyedir. Türk mevzuatında buna karşılık gelen ayrı bir imza kategorisi yoktur; güvenli elektronik imza niteliği taşımayan bir elektronik imza, Türk hukukunda HMK m.199 kapsamında belge olarak değerlendirilir ve kendiliğinden kesin delil (senet) değildir. İmzala.org tarayıcıdan atılan dijital imzayı AES olarak sunmaz; ek doğrulama adımları açık olsa da imzanın niteliği değişmez.
Nitelikli Elektronik İmza (QES)
Elektronik Sertifika Hizmet Sağlayıcısı (ESHS) tarafından kişiye özel üretilen nitelikli sertifika ve güvenli imza oluşturma aracıyla (USB token, akıllı kart, mobil imza) atılan imzadır. Türk hukukunda buna işlevce en yakın kategori güvenli elektronik imzadır (5070 m.4); güvenli elektronik imza kural olarak elle atılan imza ile aynı hukuki sonucu doğurur (5070 m.5) ve senet hükmündedir (HMK m.205/2), ancak AB’de kendiliğinden QES sayılmaz. İmzala.org, mevcut USB token’ınızdaki nitelikli sertifikayla imzalamayı E-İmzala üzerinden destekler; İmzala.org bir ESHS değildir ve nitelikli sertifika üretmez ya da satmaz.
En Kritik Pratik Fark: İspat Yükü
Seviyeler arasındaki en somut fark, bir uyuşmazlıkta ispat yükünün kimde olduğudur:
- Nitelikli imza (QES / güvenli elektronik imza): Bir karineden yararlanır. İmzaya itiraz eden taraf, sahtelik veya bütünlük ihlalini ispatlamak zorundadır. Türk hukukunda güvenli elektronik imzayla oluşturulan veri senet hükmündedir (HMK m.205/2).
- AES ve SES: Böyle bir karine yoktur. İmzaya dayanan taraf, gerektiğinde imzalama sürecinin güvenilirliğini (kimlik, bütünlük, kontrol) somut kanıtlarla göstermek durumundadır. İşte bu noktada zaman damgası ve işlem kaydı (IP, cihaz, doğrulama zamanı) devreye girer ve ispatı kolaylaştırır.
eIDAS Madde 25 uyarınca bir imza, yalnızca elektronik olduğu için veya nitelikli imza şartlarını karşılamadığı için delil olma değerinden yoksun bırakılamaz. Yani SES ve AES de mahkemede delil olarak sunulabilir; farklı olan, ispat yükünün dağılımıdır.
Teknik Olgunluk, Hukuki Kademeyle Aynı Şey Değildir
Sık karıştırılan iki bağımsız eksen vardır ve bunları ayırmak AES’i doğru anlamanın anahtarıdır:
1. Hukuki kademe (SES / AES / QES): İmzanın hukuki gücünü belirler. Bu kademe, kullanılan sertifikanın türüne ve imza oluşturma aracına bağlıdır, imzanın dosya biçimine değil.
2. İmza biçimi ve teknik doğrulama olgunluğu: PAdES (PDF), CAdES (ikili/CMS) ve XAdES (XML), imzayı belgeye gömen ETSI biçim aileleridir; bunlar hukuki kademeye göre nötrdür. Her biçimin doğrulama olgunluğu profilleri vardır:
- B-B: Temel imza (kısa dönem doğrulanabilirlik).
- B-T: Zaman damgası eklenir; imzanın belirli bir anda var olduğunu gösterir.
- B-LT: Sertifika zinciri ve iptal bilgisi (OCSP/CRL) belgeye gömülür; doğrulama altyapısı çevrimdışı olsa bile geçerlilik korunur.
- B-LTA: Arşiv zaman damgası eklenir; algoritma veya sertifika süresi dolsa bile uzun dönem arşiv bütünlüğünü destekler.
Yani B-B / B-T / B-LT / B-LTA hukuki seviye değil, teknik doğrulama olgunluğu basamaklarıdır. AES-düzeyinde bir sertifikayla üretilmiş B-B profilinde bir imza da hukuken AES’tir; yalnızca uzun dönemli ispat için daha az sağlamdır.
İmzala.org, imzalanan belgeyi TÜBİTAK KAMU SM zaman damgasıyla (RFC 3161) işaretler; imza altyapısı, uluslararası dijital imza standartlarını (ETSI PAdES EN 319 142, CAdES EN 319 122) referans alacak biçimde geliştirilmiştir. Ayrıntı: PAdES, CAdES, XAdES imza formatları ve uzun dönem doğrulama (B-LT / B-LTA).
eIDAS 2.0 ve Avrupa Dijital Kimlik Cüzdanı
2024’te yürürlüğe giren eIDAS 2.0 (Tüzük 2024/1183) ile üç imza seviyesi (SES / AES / QES) ve nitelikli imzanın hukuki etkisi değişmedi. Başlıca yenilik erişimdir: Avrupa Dijital Kimlik Cüzdanı sayesinde vatandaşlar, güvenli imza oluşturma aracını akıllı telefonlarında yazılım tabanlı biçimde taşıyabilecek; böylece nitelikli imza fiziksel bir kart veya token olmadan da erişilebilir hâle gelecektir. AES tarafında kullanılan kimlik doğrulama yöntemleri ise sağlayıcıya bağlı olmaya devam eder.
Türk Hukukundaki Yer
- 5070 m.3: elektronik imza tanımı; m.4: güvenli elektronik imza tanımı
- 5070 m.5: Güvenli elektronik imza ıslak imza ile eşdeğerdir (nitelikli imza için); resmî şekle veya özel bir merasime tabi işlemler ile teminat sözleşmeleri bu kapsamın dışındadır (m.5/2)
- HMK m.199: Elektronik veriler belge sayılır; m.205/2: güvenli elektronik imzayla oluşturulan veriler senet hükmündedir
- TBK m.14-15: Yazılı şekil ve elektronik imza
Türk mahkemeleri elektronik ortamda oluşturulan belgeleri delil olarak değerlendirir; delil değeri, zaman damgası ve bütünlük doğrulamasıyla birlikte hâkim tarafından takdir edilir. Ayrıntı: HMK m.199-205 analizi ve Yargıtay emsalleri.
Güvenlik ve Biyometrik Veri
- Aktarımda TLS şifrelemesi ve güvenli depolama
- Belgenin özeti (SHA-256) imzaya bağlanarak bütünlüğün korunması
- TÜBİTAK KAMU SM zaman damgası (RFC 3161)
- Kriptografik anahtar yönetimi
Davranışsal biyometrik veri (imza çiziminin basınç, hız, ivme gibi parametreleri) veya yüz tanıma gibi veriler özel nitelikli kişisel veridir ve KVKK m.6 kapsamında açık rıza ile işlenir. İmzala.org’un varsayılan görsel imza akışı bu davranışsal parametreleri toplamaz; biyometrik doğrulama özelliği yol haritamızda olup henüz aktif değildir. Aktif olduğunda KVKK m.6 çerçevesinde açık rıza ve aydınlatma ile sunulacaktır. Ayrıntı: KVKK uyumlu imza süreçleri.
AES Ne Zaman Yeterli?
AB’de gelişmiş seviyedeki imza; birçok insan kaynakları belgesi (örneğin gizlilik taahhütleri, onay ve bilgilendirme formları), satış ve tedarik sözleşmeleri, finans ve sigortada müşteri onboarding formları gibi orta riskli günlük belgelerin büyük çoğunluğu için pratik bir tercihtir. Türkiye’de bu belgeler için ölçüt AES değil, işlemin kanuni şekil şartıdır: şekil şartı yoksa güvenli elektronik imza taşımayan bir dijital imza da delil olarak sunulabilir; telefon ve T.C. kimlik numarası kontrolü gibi ek adımlar delil değerini güçlendirir. Nitelikli imzanın (donanım token, video ile kimlik tespiti, ESHS sertifikası) getirdiği maliyet ve sürtünme, bu belgeler için çoğu zaman gerekmez. Buna karşılık bazı iş hukuku belgeleri (örneğin belirli süreli iş sözleşmesi veya fesih bildirimi) İş Kanunu uyarınca yazılı şekil ya da daha güçlü imza gerektirebilir; bu belgelerde uygun imza seviyesini önceden değerlendirmeniz önerilir.
Buna karşılık bazı işlemler kanunen daha güçlü imza veya resmî şekil ister: kanunun güvenli elektronik imza zorunlu tuttuğu işlemler, resmî şekle tabi işlemler (örneğin taşınmaz devri tapuda) ve teminat sözleşmeleri (kefalet gibi) dijital imza kapsamı dışındadır. Hangi belgede hangi seviyenin yeterli olduğunu önceden değerlendirmeniz önerilir.
Geliştiriciler İçin Entegrasyon
İmzala.org, şablondan sözleşme oluşturma, durum sorgulama ve webhook bildirimleri için bir REST API sunar. Ayrıntı: API entegrasyon rehberi.
Sonuç
Gelişmiş elektronik imza (AES), AB’nin eIDAS Tüzüğü’nde basit imzaya göre kimlik tespiti ve bütünlük koruması ekleyen işlevsel bir imza seviyesidir. Tek bir teknoloji değil, dört şartla tanımlanan bir testtir ve kimlik doğrulamanın gücüne göre bir aralık oluşturur. Türk mevzuatında buna karşılık gelen ayrı bir imza kategorisi yoktur. İmzala.org’da tarayıcıdan atılan dijital imza 5070 sayılı Kanun anlamında elektronik imzadır ve AES olarak sunulmaz; telefon OTP ve T.C. kimlik numarası kontrolü delil değerini güçlendirir, imzanın niteliğini değiştirmez. Elle atılan imza ile aynı hukuki sonuç (senet) için güvenli elektronik imza (Nitelikli Elektronik İmza) gerekir; resmî şekle tabi işlemler ise ilgili resmî makamda yapılır.
Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık niteliği taşımaz. Bir işlem için hangi imza seviyesinin gerektiği ilgili mevzuata ve somut duruma göre değişir.
İlgili rehberler: